Berlin-Hack legt Sicherheitslücke im föderalen Staat offen
Der Cyberangriff auf die Berliner Verwaltung trifft nicht nur personenbezogene Daten: Offenbar gelangten auch Unterlagen zu Wasserversorgung und Bundeskanzleramt ins Netz. eco fordert deshalb verbindliche Cybersicherheitsstandards auch für Länder und Kommunen.
Der Angriff auf die Berliner Verwaltung zeigt nach Einschätzung des eco – Verbands der Internetwirtschaft, wie riskant unterschiedliche Sicherheitsanforderungen für Unternehmen und Behörden sein können. Neben personenbezogenen Informationen wurden offenbar sensible Dokumente zu Notfallplänen der Wasserversorgung und zur Erweiterung des Bundeskanzleramts veröffentlicht. Für eco bestätigt der Vorfall eine bereits 2024 formulierte Kritik: Landes- und Kommunalbehörden benötigen überprüfbare und verbindliche Schutzvorgaben.
NIS-2-Pflichten greifen nicht überall gleich
Unternehmen, die unter das deutsche Umsetzungsgesetz zur NIS-2-Richtlinie (NIS-2) fallen, müssen Cyberrisiken systematisch bewerten, technische und organisatorische Schutzmaßnahmen umsetzen und deren Einhaltung dokumentieren. Dazu gehören unter anderem Datensicherungen, Wiederherstellungsverfahren, Zugriffskontrollen und regelmäßige Schulungen. Erhebliche Sicherheitsvorfälle unterliegen zudem festen Meldefristen; auch die Geschäftsleitung trägt Verantwortung für Umsetzung und Überwachung.
Für Landes- und Kommunalverwaltungen existiert ein vergleichbarer bundesgesetzlicher Pflichtenkatalog dagegen nicht unmittelbar. Bereits im Mai 2024 hatte eco diese Konstellation kritisiert. „Der Staat darf sich bei der Cybersicherheit nicht selbst ausnehmen“, sagt Vorstandsmitglied Prof. Dr. Norbert Pohlmann. Unternehmen müssten erhebliche Anforderungen erfüllen, während für Länder und Kommunen keine unmittelbar vergleichbaren Vorgaben gelten.
Kritische Infrastruktur endet nicht beim Betreiber
Besonders problematisch ist diese Lücke dort, wo Behörden Informationen über Kritische Infrastrukturen (KRITIS) verwalten. Ein Wasserversorger kann seine eigenen Systeme umfassend absichern, während sensible Pläne an anderer Stelle mit geringeren Vorgaben gespeichert werden.
„Cybersicherheit endet nicht an Organisationsgrenzen“, warnt Pohlmann. Wenn Behörden Informationen über KRITIS vorhalten, müssten auch dort entsprechende Sicherheitsstandards umgesetzt werden. Der Speicherort dürfe nicht darüber entscheiden, wie gut sensible Daten geschützt seien.
Gemeinsamer Notfallplan für Bund, Länder und Kommunen
eco fordert deshalb einen abgestimmten Notfallplan für alle staatlichen Ebenen. Dieser soll festlegen, wie gefährdete Systeme kurzfristig überprüft, kompromittierte Zugänge gesperrt und betroffene Stellen informiert werden. Ebenso erforderlich seien klare Meldewege, feste Verantwortlichkeiten und regelmäßig getestete Notfallprozesse.
Darüber hinaus verlangt der Verband:
- einheitlich hohe Sicherheitsstandards für Landes- und Kommunalbehörden
- verbindliche Umsetzungsfristen
- unabhängige Kontrollen
- ausreichende Mittel für Fachpersonal und sichere Technik
- verpflichtende Schulungen
Sicherheit muss im Verwaltungsalltag funktionieren
Der Verband sieht nicht nur bei Technik und Regulierung Handlungsbedarf. Auch der tägliche Umgang mit vertraulichen Dokumenten und Zugangsdaten müsse verbindlich geregelt werden. Behördenleitungen seien dafür verantwortlich, sichere Verfahren bereitzustellen, Beschäftigte zu schulen und deren Anwendung zu kontrollieren.
Pohlmann bringt die Forderung auf den Punkt: „Die Verantwortung für sichere Verwaltungsdaten lässt sich nicht auf einzelne Beschäftigte abschieben.“ Der Berliner Vorfall zeigt damit vor allem eines: Angreifer orientieren sich nicht an föderalen Zuständigkeiten – Sicherheitsstandards sollten es ebenfalls nicht tun.
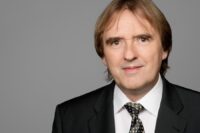
„Der Staat darf sich bei der Cybersicherheit nicht selbst ausnehmen“ – Prof. Dr. Norbert Pohlmann, Mitglied des eco Vorstands.